Backup e privacy vanno di pari passo: la regola 3-2-1-1-0 introduce nuove buone pratiche per assicurare la disponibilità dei dati personali e la resilienza dei sistemi informativi.
Garante della Privacy apre un’istruttoria sull’antivirus russo Kaspersky
La società deve chiarire se “i dati degli italiani sono trasferiti al di fuori dell’Unione europea (ad esempio nella Federazione Russa) o comunque resi accessibili a Paesi terzi”
Cyclops Blink: un nuovo malware russo arrivato anche su territorio italiano
Le agenzie per la sicurezza informatica degli Stati Uniti il (CISA) e del Regno Unito (NCSC),
hanno osservato la recente diffusione del malware verso organizzazioni dislocate anche sul territorio italiano.
Nuovo attacco hacker colpisce l'Italia, ospedali milanesi in tilt
In Lombardia sistemi informatici della sanità messi ko da un attacco hacker.
Microsoft e gli aggiornamenti di sicurezza
Mantenere i propri software sempre aggiornati agli ultimi update di sicurezza è fondamentale per mantenere sicura e protetta la propria infrastruttura IT aziendale.
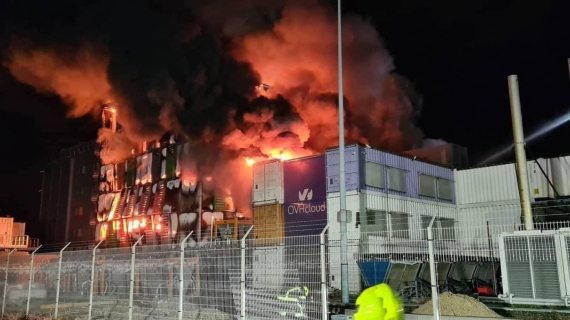
L’importanza di un disaster recovery plan efficace
Il recente caso del datacenter francese distrutto da un incendio ha posto l'accento sulla necessità di dotarsi di un “disaster recovey plan” adeguato.
Attacchi phishing allo SPID: come proteggere la propria identità digitale pubblica?
Aumentano i servizi che offrono la possibilità di autenticazione SPID, e con essi gli attacchi phishing mirati al furto di: ecco come riconoscerli e come difendersi